


ENT & Vie Scolaire : pourquoi un SOC est devenu indispensable pour sécuriser le numérique éducatif ?
Cyber attaques dans l'éducation, musclons notre défense !
La cybersécurité du numérique éducatif ne se joue plus seulement au niveau du pare-feu. Elle se joue dans la capacité à voir vite, à comprendre le contexte scolaire et à réagir avec les bons interlocuteurs. C'est ce que nous appelons, chez Kosmos, un SOC éducation (Security Operations Center).
Le numérique éducatif : une cible pas comme les autres
Un ENT régional, cela représente des centaines de milliers de comptes, renouvelés en partie à chaque rentrée scolaire. Ce sont des élèves, des parents mais aussi des agents qui se connectent depuis des terminaux personnels que personne ne maîtrise. Mais ce sont également des données qui appartiennent à des personnes mineures, à l’instar de leurs identités, de leurs absences, des éventuelles sanctions et des évaluations qui leurs sont associées.
Du côté des DSI et des RSSI, les difficultés sont bien identifiées. Notamment, il n’y a jamais assez de bras pour éplucher chaque matin des milliers de lignes de connexion. Et l’impératif de disponibilité n’en demeure pas moins cardinal : une attaque par déni de service (DDoS) un matin de rentrée et c’est tout un territoire qui se retrouve privé d’emploi du temps et de vie scolaire. DSI et RSSI sont également confrontés à la circulation des identifiants avec des mots de passe compromis sur d’autres sites puis réutilisés pour tenter d’entrer dans l’ENT. La gestion des droits et leur bon paramétrage pose aussi problème : un enseignant avec des droits d’administration, un compte générique partagé, bref autant de portes ouvertes aux intrusions.
Un SOC, qu’est ce que c’est concrètement ?
SOC signifie “Security Operations Center” (centre des opérations de sécurité). Contrairement à ce que cet intitulé pourrait laisser croire, il ne s’agit pas d’un logiciel mais d’une organisation. Dans le SOC, il y a des équipes, des outils et des méthodes qui permettent de gérer tout le cycle de vie d’un incident de cybersécurité.
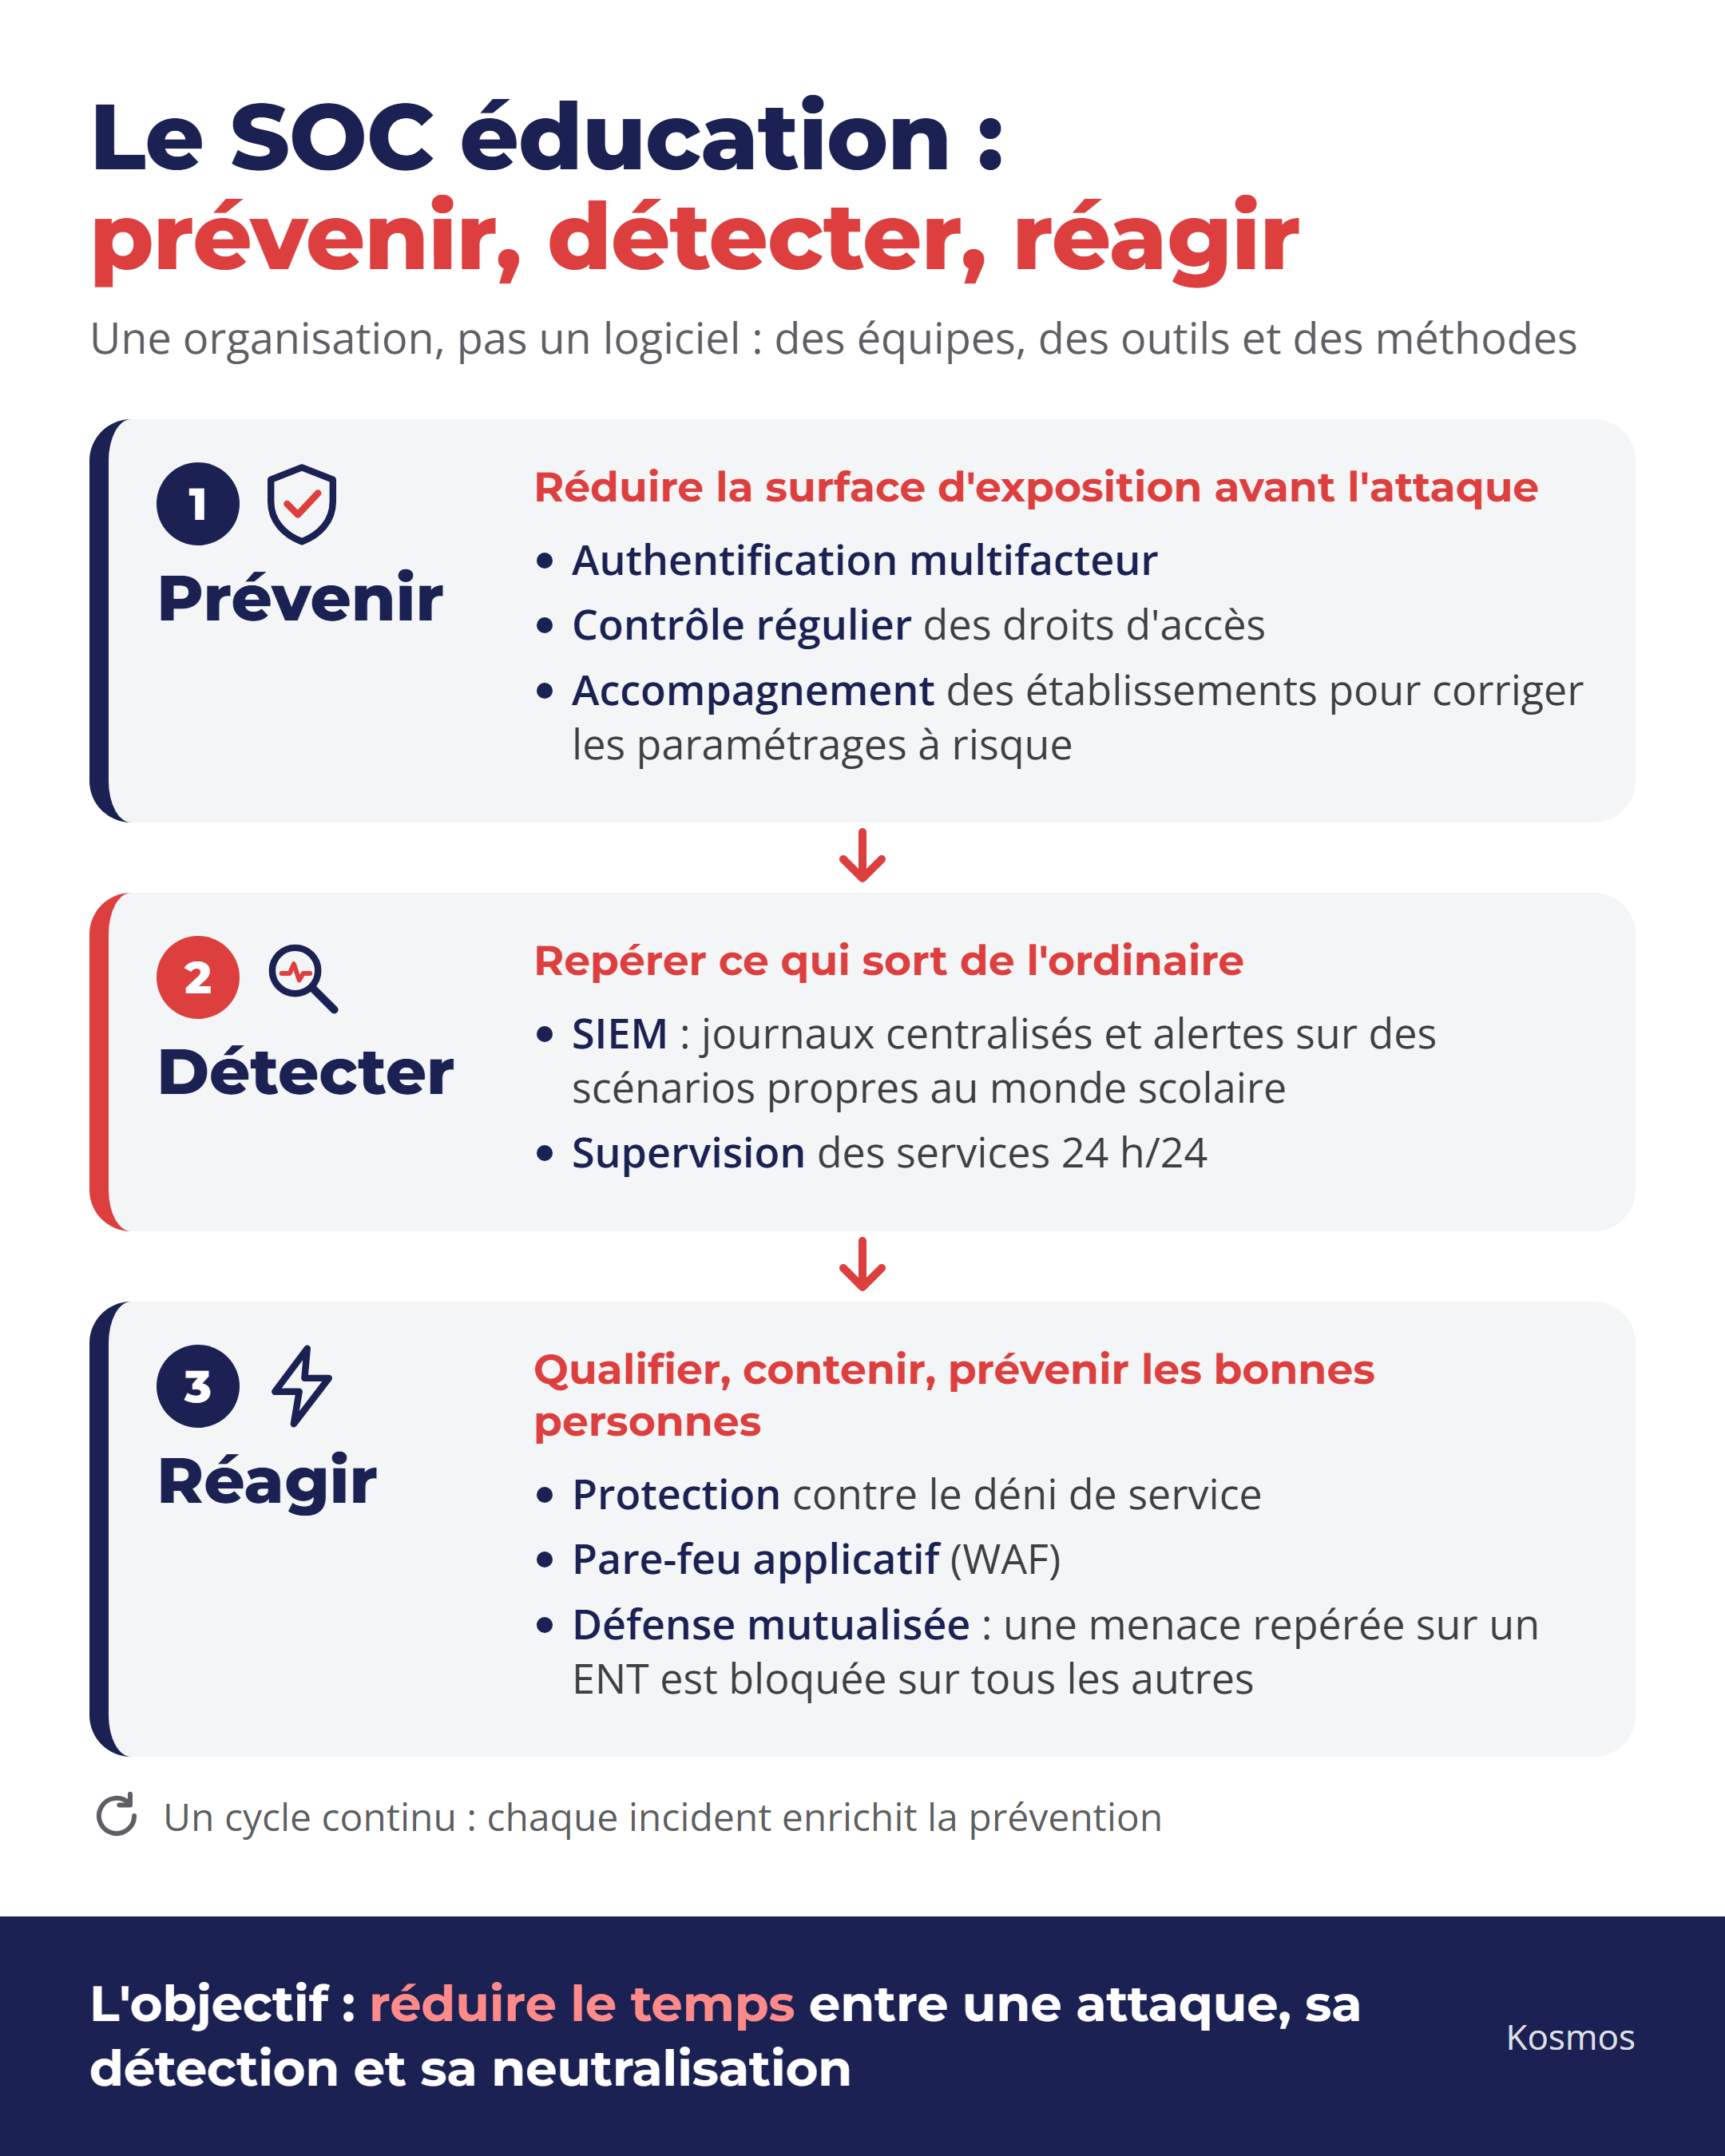
On pourrait résumer le travail du SOC en trois verbes :
- Prévenir : c’est-à-dire réduire la surface d’exposition avant l’attaque.
- Détecter : agir en collectant et en analysant les journaux d’événements afin de repérer tout ce qui pourrait sortir de l’ordinaire.
- Réagir : en cas d’incident, le qualifier, le contenir et prévenir les bonnes personnes.
Pour bien faire ce travail, le SOC se repose sur deux outils : le SIEM (Security Information and Event Management) qui centralise et corrèle les journaux et le WAF, c’est-à-dire le pare-feu applicatif qui filtre les requêtes malveillantes.
Pourquoi un SOC généraliste ne suffit pas toujours ?
Un SOC généraliste est tout à fait à même de repérer des signatures d’attaques connues. En revanche, il connaît moins bien le rythme d’un collège ou d’un lycée. Or c’est ce rythme qui fait toute la différence entre une alerte avérée et un faux positif. Le jour de la publication des notes, il est tout à fait normal d’observer un pic de connexions. C’est tout le contraire avec une modification de punition à 3 heures du matin depuis une adresse IP inconnue. Il en va de même avec un export massif de fiches d’identité d’élèves.
Un SOC spécialement pensé pour l’éducation peut intégrer ces scénarios métiers. Il connaît les briques du système : ENT, Vie Scolaire, emploi du temps, LMS, réseau Renater.
Chez Kosmos, un « SOC éducation » au cœur du dispositif
Chez Kosmos, l’expression “SOC éducation” nous vient directement d’un client. Concrètement, cela désigne l’ensemble de l’organisation que nous avons construite avec notre RSSI afin de sécuriser les différents services numériques que nous opérons, à l’instar de la suite Skolengo.
Mais attention, cela ne signifie pas qu’il s’agit d’un dispositif infaillible, nul ne peut véritablement l’être. L’enjeu cependant, c’est de réduire au maximum le temps qui sépare une attaque de sa détection, puis de sa neutralisation.
C’est là que les trois verbes précédemment évoqués prennent tout leur sens.
Prévenir : avec une authentification multifacteur, un contrôle régulier des droits d’accès, mais aussi en accompagnant les établissements afin de corriger les éventuels paramétrages risqués.
Détecter : grâce au SIEM qui centralise les journaux et déclenche des alertes sur des scénarios propres au monde scolaire. Quant à la supervision, elle vérifie la disponibilité des services 24h/24 du datacenter jusqu’à l’application.
Réagir : c’est-à-dire protéger contre les attaques par déni de service, se reposer sur le pare-feu applicatif et sur une défense mutualisée. Une menace repérée sur un projet ENT doit être automatiquement bloquée sur tous les autres.
Le “SOC éducation” repose sur une maîtrise de toute la chaîne qui comprend même l’hébergement. Celui-ci est assuré par NFrance (hébergeur du groupe) dans son datacenter toulousain, directement raccordé au réseau Renater.
L'homologation RGS : une sécurité vérifiée, pas seulement déclarée
Lorsqu’il est question de sécurité, chacun est libre d’affirmer prendre le sujet au sérieux. Une homologation en revanche, elle, se démontre.
Le Référentiel Général de Sécurité a été mis en place afin de fixer les règles de sécurité des systèmes d’information des administrations, collectivités comprises. Un ENT régional ou départemental est donc concerné.
Mais alors qui homologue ? La collectivité qui porte l’ENT, car c’est elle qui est responsable du système. Concrètement, une personne qu’elle désigne “l’autorité d’homologation”, signe la décision après avis d’une commission dédiée. L’auditeur contrôle la sécurité, l’éditeur fournit la documentation et corrige les failles relevées.
Qu’a obtenu Skolengo ? Un ENT opéré par Kosmos avec Skolengo a été homologué au titre des RGS en 2024 puis à nouveau en 2025. Cette homologation couvre les trois modules : ENT, vie scolaire et emploi du temps. La démarche suivie pour y aboutir est la plus exigeante, dite “renforcée” notamment car l’audit a été mené par un prestataire qualifié PASSI, indépendant de Kosmos.
Il est important de noter qu’une homologation n’est pas un tampon définitif : elle se prépare, se maintient et se renouvelle, avec un corpus documentaire à jour et des cycles d’audit à tenir dans les délais. S’y ajoutent par ailleurs les audits qualifiés PASSI, menés régulièrement sur la suite ainsi qu’un programme de bug bounty que nous avons conduit en lien avec une collectivité cliente.
En bref, pour un DSI dont le projet d’ENT doit lui-même être homologué, le chemin est déjà balisé. Et il s’agit clairement d’un élément objectif à valoriser : la sécurité n’est pas déclarative, elle est vérifiée deux fois.
QUID des chefs d’établissements ? Ils ne verront jamais le SOC, mais ils en verront les effets : un ENT disponible le jour de la rentrée, des comptes enseignants protégés, des données d’élèves qui restent à leur place et une réactivité efficiente si un compte est compromis.